ISO27001を運用している組織で、社内のAI利用が広がってきた。そろそろISO42001も考えるべきなのか——そう考え始めた担当者が最初に気になるのは、たいてい同じ点だと思う。
すでにISMSを回しているなら、その仕組みをどこまで使い回せるのか。ゼロから作り直すのか、それとも足りない部分を足すだけで済むのか。ここがはっきりしないと、検討の土台に乗らない。
結論から書くと、マネジメントシステムの「仕組み」は流用できる。ただし、AIの影響評価とライフサイクル管理は新しく作る必要がある。そして見落としやすい落とし穴が、認証機関の選び方にある。
この記事で分かることは、次のとおりだ。
- ISO27001とISO42001で共通している部分と、流用できる仕組み
- ISO42001で新しく作る必要がある要求事項
- 附属書Aの構成の違いと、適用宣言書の扱い
- 認証取得の一般的な流れと、期間の目安
- 統合審査をめぐる、見落としやすい前提
なお、本記事は2026年9月22日時点で確認できた公開情報に基づいている。規格の正確な要求事項は、正規の規格票で確認してほしい。
ISO27001があっても、ISO42001は自動的には満たせない
最初に押さえておきたいのは、両規格が見ている対象が違うということだ。
ISO27001は、情報の機密性・完全性・可用性を中心に扱う。これに対してISO42001は、AIの開発・提供・利用に伴うリスク、意思決定への影響、責任ある利用までを対象にする。出力の偏り、判断根拠の不透明さ、過度な自動化への依存、意図しない社会的影響——こうしたものは、情報漏えい対策をいくら固めても自動的にはカバーされない。
認証機関のBSIも、ISO27001の認証を持っているだけではAIガバナンスの要求は満たされない、という趣旨の解説を公開している。「情報は守れている」と「AIを責任を持って扱えている」は別の話だと理解するところから始まる。
ちなみに、ISO42001の国内対応規格は、2025年8月20日にJIS Q 42001:2025として制定されている。国際規格と技術的内容・構成は一致している。
共通しているのは「箇条4〜10」の骨格
一方で、流用できる部分は確かにある。両規格は、いずれも附属書SLに基づく共通構造を採用しているためだ。かつてHLSと呼ばれていたもので、現在はHS(Harmonized Structure)と呼ばれる。
中核となる箇条4〜10の構成は、次のように共通している。
| 箇条 | 共通する構造 |
|---|---|
| 4 | 組織の状況 (内外の課題、利害関係者、適用範囲) |
| 5 | リーダーシップ (経営者の関与、方針、責任・権限) |
| 6 | 計画 (リスクと機会、目標) |
| 7 | 支援 (資源、力量、認識、文書管理) |
| 8 | 運用 |
| 9 | パフォーマンス評価 (内部監査、マネジメントレビュー) |
| 10 | 改善 (不適合、是正処置) |
つまり、ISMSで回している会議体や帳票、手順の骨格はそのまま使える。国内でも、既存のISO27001・27017の仕組みにAI固有の要件を組み込み、二重管理を避けた事例が公表されている。
ただし注意したいのは、流用できるのは「管理の仕組み」であって、その中身は別に用意しなければならないという点だ。
仕組みは共通、中身は追加
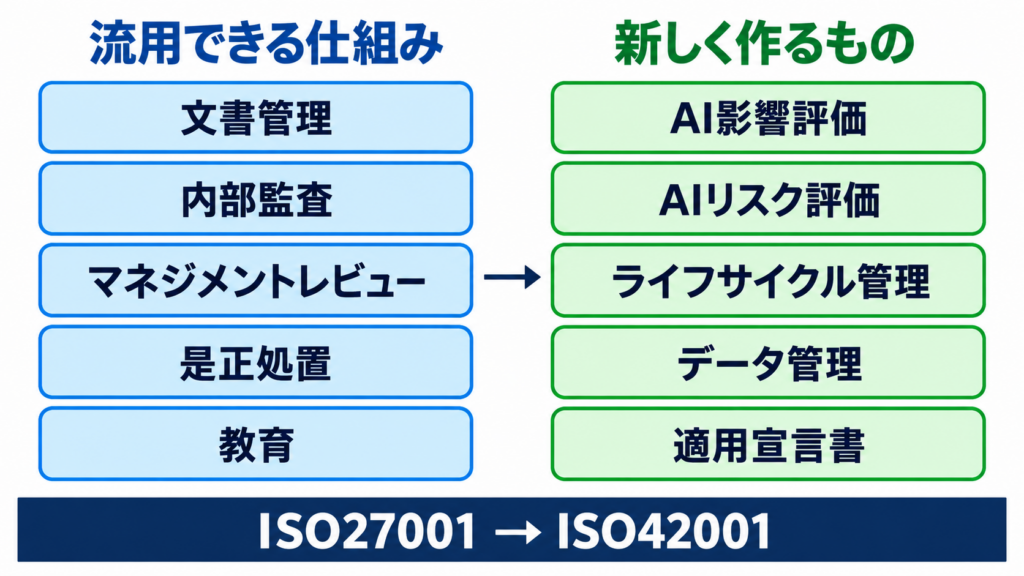
具体的に、どの要素で何を流用し、何を足すのか。公開資料を踏まえて整理すると、次のようになる。
| 要素 | 流用できるもの | AI向けに追加するもの |
|---|---|---|
| 文書管理 | 承認、改訂、保存の手順 | AI方針、影響評価 モデル・データの記録 |
| 内部監査 | 年間計画、報告様式 | AIMSの監査基準 監査員の力量 |
| マネジメントレビュー | 会議体、議事録の様式 | AI目標、影響評価の結果 監視結果 |
| 是正処置 | 原因分析と効果確認の手順 | 誤出力や偏りへの対応 |
| 力量・教育 | 教育計画、受講記録 | 利用者・開発者・評価者ごとのAI知識 |
| 供給者管理 | 委託先評価、契約、定期確認 | 外部モデル・AIサービスの責任分担 |
内部監査を例にすると分かりやすい。年間計画も報告様式も既存のものが使えるが、AIを評価できる監査員がいるかどうかは別問題だ。既存のISMS内部監査員が、追加の学習なしでAIMSの監査に十分な力量を持つとは考えにくい。ここは人の育成として時間がかかる部分になる。
また、内部監査やマネジメントレビューを同時に実施する場合でも、どの結果がISMSとAIMSのどの要求に対応しているのかを後から追えるようにしておく必要がある。会議はひとつでも、記録は規格ごとに識別できる設計にしておきたい。
新しく作るのは「AIの影響評価」
ISO42001で新たに求められる中心は、リスクと影響の管理だ。要求事項としては、次の箇条が該当する。
- 6.1.2 AIリスクアセスメント(リスクの特定・分析・評価の方法を定める)
- 6.1.3 AIリスク対応(管理策、適用宣言書、対応計画を整備する)
- 6.1.4 AIシステムインパクトアセスメント(個人・集団・社会への影響を評価する)
ここで混同しやすいのが、インパクトアセスメントはリスクアセスメントの代わりではないという点だ。AIが人や社会に与える影響を調べ、その結果をリスクアセスメントの中で考慮する、という関係になる。評価の対象には、意図した使い方だけでなく、予見できる誤用や実際の利用環境も含まれる。
採用選考にAIを使う場面で考えてみる。応募者データの保護は、ISO27001の領域だ。これに加えて「特定の属性の応募者が不利にならないか」「誤った判定を人が確認できるか」「異議申立てに対応できるか」を評価することになる。この視点は、ISMSの延長線上からは出てこない。
なお、インパクトアセスメントの具体化を助ける指針として、ISO/IEC 42005:2025がある。ISO42001を補完する位置づけで、別途の認証取得が必要になるものではない。
附属書Aは、別物として作り直す
管理策の構成も大きく異なる。
ISO27001:2022の附属書Aは、組織的・人的・物理的・技術的の4分類で93の管理策を持つ。対してISO42001の附属書Aは、A.2からA.10までの9領域・38の管理策という構成だ(A.1は一般事項)。分類の目的そのものが違うため、一対一で対応させられるものではない。
ISO42001の9領域は、おおよそ次のような対象を扱う。
| 領域 | 主な対象 |
|---|---|
| A.2〜A.4 | AI方針、組織内の責任体制、必要な資源 |
| A.5〜A.6 | 影響評価、AIシステムのライフサイクル |
| A.7〜A.8 | データの管理、利害関係者への情報提供 |
| A.9〜A.10 | AIシステムの利用、第三者・顧客との関係 |
38という数字だけ見ると身構えるが、全組織が一律に実装する仕組みではない。リスク対応に必要な管理策を決め、附属書Aで見落としを点検し、適用宣言書で適用・不適用とその根拠を整理する。この流れはISO27001と同じだ。
実務上の注意として、ISO27001の適用宣言書をコピーして流用することはできない。同じ供給者評価やアクセス管理の証拠を使う場合でも、どの規格のどの要求に対応しているかを明示する必要がある。
また、ISO42001には附属書B(実施指針)、附属書C(目標・リスク源の例)、附属書D(他分野との関係)もあるが、これらは参考情報だ。本文の要求事項と同列に扱うものではない。
ライフサイクルとデータの管理が加わる
附属書A.6では、AIシステムの開発方針やプロセス、要求仕様、設計・開発記録、検証、展開、運用監視、技術文書といった項目が扱われる。
データについても、視点が一段広がる。ISMSでは「漏えいさせない」ことが中心だったが、ISO42001では用途への適合性、品質、取得元や来歴、前処理の妥当性までが管理の対象になる。
既存の開発・変更管理の手順があるなら、そこに確認項目と記録を足していく形が現実的だ。
| 段階 | 追加する確認・記録の例 |
|---|---|
| 企画・調達 | 利用目的、利用者、影響を受ける人、導入の可否 |
| データ準備 | 出所、利用条件、品質、偏り、前処理 |
| 検証・展開 | 用途別テスト、許容基準 未解決リスク、公開承認 |
| 運用・変更 | 誤出力の監視、苦情、モデル更新時の再評価 |
見落とされやすいのが、SaaS型のAIを使っている場合だ。提供者側がモデルを更新したことで、出力の性質が変わることがある。自社で開発していなくても、変更の情報を受け取る仕組みと、受け取った後に再確認する手順を用意しておく必要がある。
取得の流れと、期間の目安
前提として、ISO42001は単独で認証を取得できる。ISO27001の取得は前提条件ではない。逆に言えば、取得済みであっても、AIMSとしての適合性と運用実績は別途確認される。
公開資料から整理した一般的な進め方は、次のようになる。
- 対象となるAIと、自組織の役割(開発・提供・利用)を棚卸しする
- AIMSの適用範囲を決め、認証機関を検討する
- 既存ISMSとの差分を分析し、共通手順と追加事項を識別する
- AI方針、体制、評価方法、適用宣言書、管理策を整備する
- 運用記録を蓄積する(評価、承認、教育、監視、変更)
- AIMSを対象とする内部監査とマネジメントレビューを実施する
- 第1段階審査・第2段階審査を受ける
期間については、断定できる統計が見当たらない。参考になる情報として、JQAは公式FAQで、検討開始から登録証発行までおおむね1年、半年程度のケースもあるとしている。また、2024年11月に社内チームを発足し、2025年5月に認証を取得した事例も公表されている。公開日付から見ると約6か月だ。
ただし、これらはISO27001取得済み企業に限った数字ではない。自社の条件にそのまま当てはめられるものではないので、目安として受け取っておきたい。
なお、JQAは第1段階審査の4か月前までの契約を推奨し、最短でも1か月前の契約完了が必要としている。JQA固有の案内だが、逆算して動き始める時期の参考にはなる。
統合審査は「できる前提」で予算を組まない
ここが、今回いちばん注意してほしい点だ。
統合審査(併合審査)という仕組みは確かに存在する。認定機関の国際的な枠組みであるIAFの文書(IAF MD 11)では、統合の度合いや各規格を審査できる力量、審査時間などを考慮して判断するとされている。
ただし、社内で統合運用していることと、認証機関が同時審査を提供することは別の話だ。公開情報で確認できた範囲でも、対応は分かれている。
| 認証機関 | 公開情報で確認できた対応 |
|---|---|
| JQA | ISO9001・27001等との同時審査は不可。 42001は単独で審査すると明記 |
| LRQA | ISO42001のサービスページで 統合審査・維持審査プログラムを案内 |
| Orion | ISO42001と27001の組合せを例示して 統合審査を案内 |
つまり、いま27001をお願いしている認証機関が、そのまま42001も同時に見てくれるとは限らない。審査日数の削減を織り込んで予算を組むと、前提が崩れる可能性がある。
見積もりの段階で確認しておきたいのは、次のような点だ。
- 契約と証書発行の主体はどこか
- 42001について認定を受けているか
- 国内案件で統合審査を受け付けているか
- ISMSの維持審査とAIMSの初回審査を組み合わせられるか
- AI分野に対応できる審査員がいるか
海外向けのサービス案内が、そのまま日本法人の受付条件になるとは限らない点にも注意したい。
適用範囲は、無理に一致させなくていい
もうひとつ迷いやすいのが、ISMSとAIMSで適用範囲を揃えるべきかという点だ。
今回調べた範囲では、両者を一致させなければならないという要求は確認できなかった。AIMSの範囲は、AIに関する活動と自組織の役割に基づいて定めることになる。ISMSの範囲が、自動的にAIMSの範囲になるわけではない。
同じ部署・拠点で運用すれば管理はしやすいが、特定のサービスや事業を対象に始める方法も考えられる。範囲を限定する場合でも、その活動を支える調達や人事、IT部門との関係は整理しておく必要がある。
また、ISO42001はAIを利用するだけの組織も対象になる。自社でモデルを開発していることは前提条件ではない。「うちは使っているだけだから影響評価は不要」とはならない点は、押さえておきたい。
まずはAIの棚卸しから始める
ISO27001を運用している組織にとって、ISO42001の追加はゼロからのスタートではない。文書管理も内部監査もマネジメントレビューも、既存の仕組みに乗せられる。
一方で、AIの影響評価、ライフサイクルとデータの管理、そして評価できる人の育成は、新しく取り組む部分になる。ここを「27001があるから大丈夫」と考えると、準備期間の見積もりを誤ることになる。
取得するかどうかを判断する前に、まず自社が今どんなAIを、どの業務で、どんな役割で使っているのかを棚卸しすることを勧めたい。開発しているのか、提供しているのか、利用しているだけなのか。この整理ができれば、42001が必要な組織なのか、何から手をつけるべきかが見えてくる。棚卸しそのものは、認証を取らない場合でも社内のAIガバナンスの土台になる。
この記事は公開情報をもとに整理したもので、個別の組織にそのまま当てはまるとは限らない。実際に取得を検討する段階では、正規の規格票と、選定した認証機関の現行条件で必ず確認してほしい。
関連記事
ISO27001 × ISO42001——2つの規格を統合管理する現実的なアプローチ
コメント