ISO42001

情報セキュリティ・ISMS

ISO42001の内部監査はどう回すか——ISMSの経験を活かし、AIで新しく見るもの

ISO42001(AIMS)の内部監査の進め方を、ISMS経験者向けに整理。規格の要求事項、監査対象の決め方、影響評価やデータなどAI固有の確認点、外部AI利用組織の監査範囲、是正処置まで解説する。
情報セキュリティ・ISMS
ISO42001の取得費用と期間——審査費が非公開でも、見積の前に分かること

ISO42001の取得費用と期間を公開情報から整理。審査費用が決まる要素、規格票・研修の価格、維持・更新審査、準備期間の目安、補助金、取得すべきかの判断材料までまとめた。
情報セキュリティ・ISMS

ISO27001取得済みの組織がISO42001を追加するとき——流用できる仕組みと、新しく作るもの

ISO27001取得済みの組織がISO42001を追加する際に、流用できる仕組みと新しく作るべき要素を整理。AI影響評価、附属書A、取得までの流れ、統合審査の注意点を公開情報をもとに解説する。
情報セキュリティ・ISMS

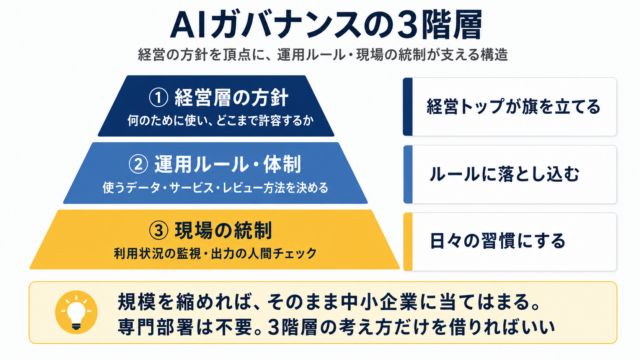
AIガバナンスとは何か——大手銀行の導入から中小企業が学ぶ3つの階層

国内の大手銀行が、次々と生成AIの本格導入に踏み切っている。全行員規模でのAI展開、融資業務へのAIエージェント活用——ニュースを見ていると、AIはもう「使うか迷う」段階を完全に超えた。
情報セキュリティ・ISMS

AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践

ISO27001とISO42001の統合管理、管理策の整理、リスクアセスメントの実践——ここまで3回にわたって「AI×ISO」のシリーズを書いてきた。
情報セキュリティ・ISMS

Gemini Omniで何が変わるか——業務効率化の革命とディープフェイク時代のセキュリティ課題

Googleの新しいネイティブマルチモーダルAI「Gemini Omni」のハンズオンレビューが各所で公開されている。デモを見る限り、その処理能力は確かに圧倒的だ。
情報セキュリティ・ISMS

AIを使ったリスクアセスメントの実践——Claudeと一緒にシートを埋めてみた

ISO27001でもISO42001でも、リスクアセスメントは中核の作業だ。でも実際にシートを目の前にすると、「脅威って何を書けばいいの?」「脆弱性と脅威の違いが分からない」「リスク値の付け方が主観的すぎないか」——こういう声を現場でよく聞く。
情報セキュリティ・ISMS

ISO42001の管理策38項目——中小企業はどこから始めるか

前回の記事でISO27001とISO42001の統合管理について書いた。今回はその続きとして、ISO42001の附属書Bに記載されている管理策38項目を中小企業向けに噛み砕いて解説する。
情報セキュリティ・ISMS

ISO27001 × ISO42001——2つの規格を統合管理する現実的なアプローチ

ISO27001(情報セキュリティ)とISO42001(AIマネジメント)——2つの規格が視界に入ってくる会社が増えている。AIを業務に導入する以上、情報セキュリティだけでなくAI固有のリスクにも向き合う必要が出てきた。
情報セキュリティ・ISMS

中小企業の生成AI利用ガイドライン——今日から始められる5つのアクション

IPA 10大脅威でAIリスクが3位に入り、ISO 42001というAIガバナンスの規格があることも分かった。でも中小企業の現場で聞こえてくるのは、もっとシンプルな声だ。