ISMS

情報セキュリティ・ISMS

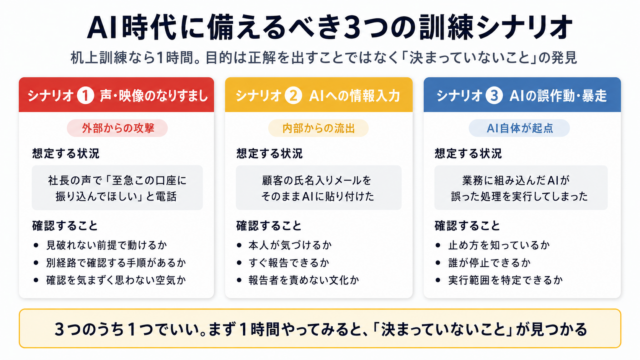
AI時代のインシデント対応訓練——メール訓練だけでは守れない3つのシナリオ

多くの組織で、年に一度は標的型メール訓練が行われている。偽のメールを送り、開封率を測り、注意喚起をする。長く続けられてきた、意味のある訓練だ。
情報セキュリティ・ISMS
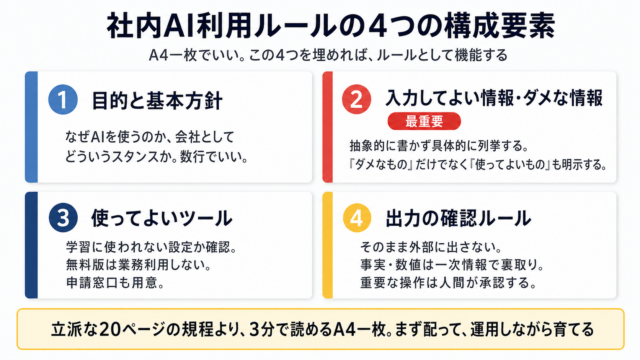
社内AI利用ルールの作り方——A4一枚で始める4つの構成要素【テンプレートあり】

AIガバナンスの話をすると、多くの担当者が同じところでつまずく。「必要なのは分かった。で、具体的に何を書けばいいのか」だ。 前回まで、AIガバナンスの3階層と、なぜ今それが急務なのかを整理してきた。
情報セキュリティ・ISMS

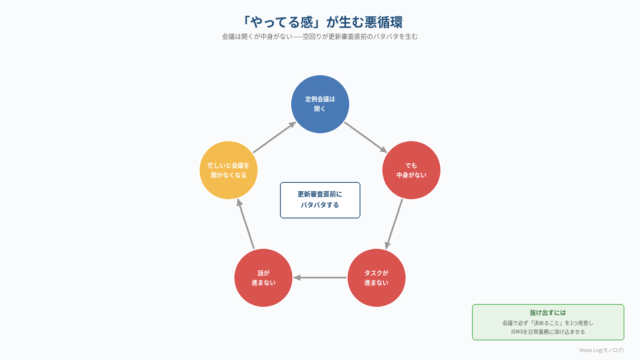
「やってる感」で終わるISMS——形骸化を防ぐ運用の話

ISO27001を取得した組織を見ていると、「形骸化」という言葉では足りない、もっと厄介な状態によく出くわす。それが「やってる感」だ。 規程はある。
情報セキュリティ・ISMS

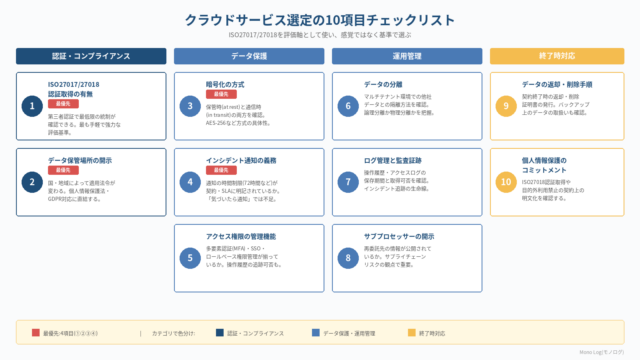
クラウドサービス選定のセキュリティチェックリスト——ISO27017/27018で評価する10項目

新しいクラウドサービスを導入するとき、機能と価格は当然比較する。でも、セキュリティの観点で「何を確認すべきか」は意外と整理されていない。結果、「有名だから大丈夫」「みんな使っているから安心」という曖昧な判断でサービスを選んでしまう——僕がコンサル現場でよく目にする光景だ。
情報セキュリティ・ISMS

AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践

ISO27001とISO42001の統合管理、管理策の整理、リスクアセスメントの実践——ここまで3回にわたって「AI×ISO」のシリーズを書いてきた。
情報セキュリティ・ISMS

AIを使ったリスクアセスメントの実践——Claudeと一緒にシートを埋めてみた

ISO27001でもISO42001でも、リスクアセスメントは中核の作業だ。でも実際にシートを目の前にすると、「脅威って何を書けばいいの?」「脆弱性と脅威の違いが分からない」「リスク値の付け方が主観的すぎないか」——こういう声を現場でよく聞く。
情報セキュリティ・ISMS

ISO42001の管理策38項目——中小企業はどこから始めるか

前回の記事でISO27001とISO42001の統合管理について書いた。今回はその続きとして、ISO42001の附属書Bに記載されている管理策38項目を中小企業向けに噛み砕いて解説する。
情報セキュリティ・ISMS

ISO27001 × ISO42001——2つの規格を統合管理する現実的なアプローチ

ISO27001(情報セキュリティ)とISO42001(AIマネジメント)——2つの規格が視界に入ってくる会社が増えている。AIを業務に導入する以上、情報セキュリティだけでなくAI固有のリスクにも向き合う必要が出てきた。
情報セキュリティ・ISMS

ISO27001にコンサルは必要か——正直に言うと、大半の会社はいらない

セキュリティコンサルタントとして活動しながら、こう言い切るのは自己否定に聞こえるかもしれない。でも、これが現場で見てきた現実だ。 コンサルが必要かどうかは「会社の状況次第」——それだけで終わる話じゃない。
情報セキュリティ・ISMS

AIで作るセキュリティ教育資料——ClaudeとCanvaを使った実践的な手順

前回の記事で、情報セキュリティ教育の設計方法を整理した。今回はその具体的な実践編として、ClaudeとCanvaを使って教育資料を実際に作る手順を紹介する。