AIが「答える」だけの時代は終わった。「自ら動く」時代に入ったからこそ、ガバナンスが問われている。
前回、AIガバナンスの基本を「3つの階層」で整理した。今回はその一歩手前の問い——なぜ今、これほどAIガバナンスが急務だと言われているのかを掘り下げたい。
「AIガバナンスが大事」という言葉は、正直、少し前まで他人事のように聞こえていた人も多いはずだ。でも2026年、その空気は明らかに変わった。何が変わったのか。その正体を整理する。
→ AIガバナンスとは何か——大手銀行の導入から中小企業が学ぶ3つの階層
目次
1. AIは「対話」から「行動」へと変わった
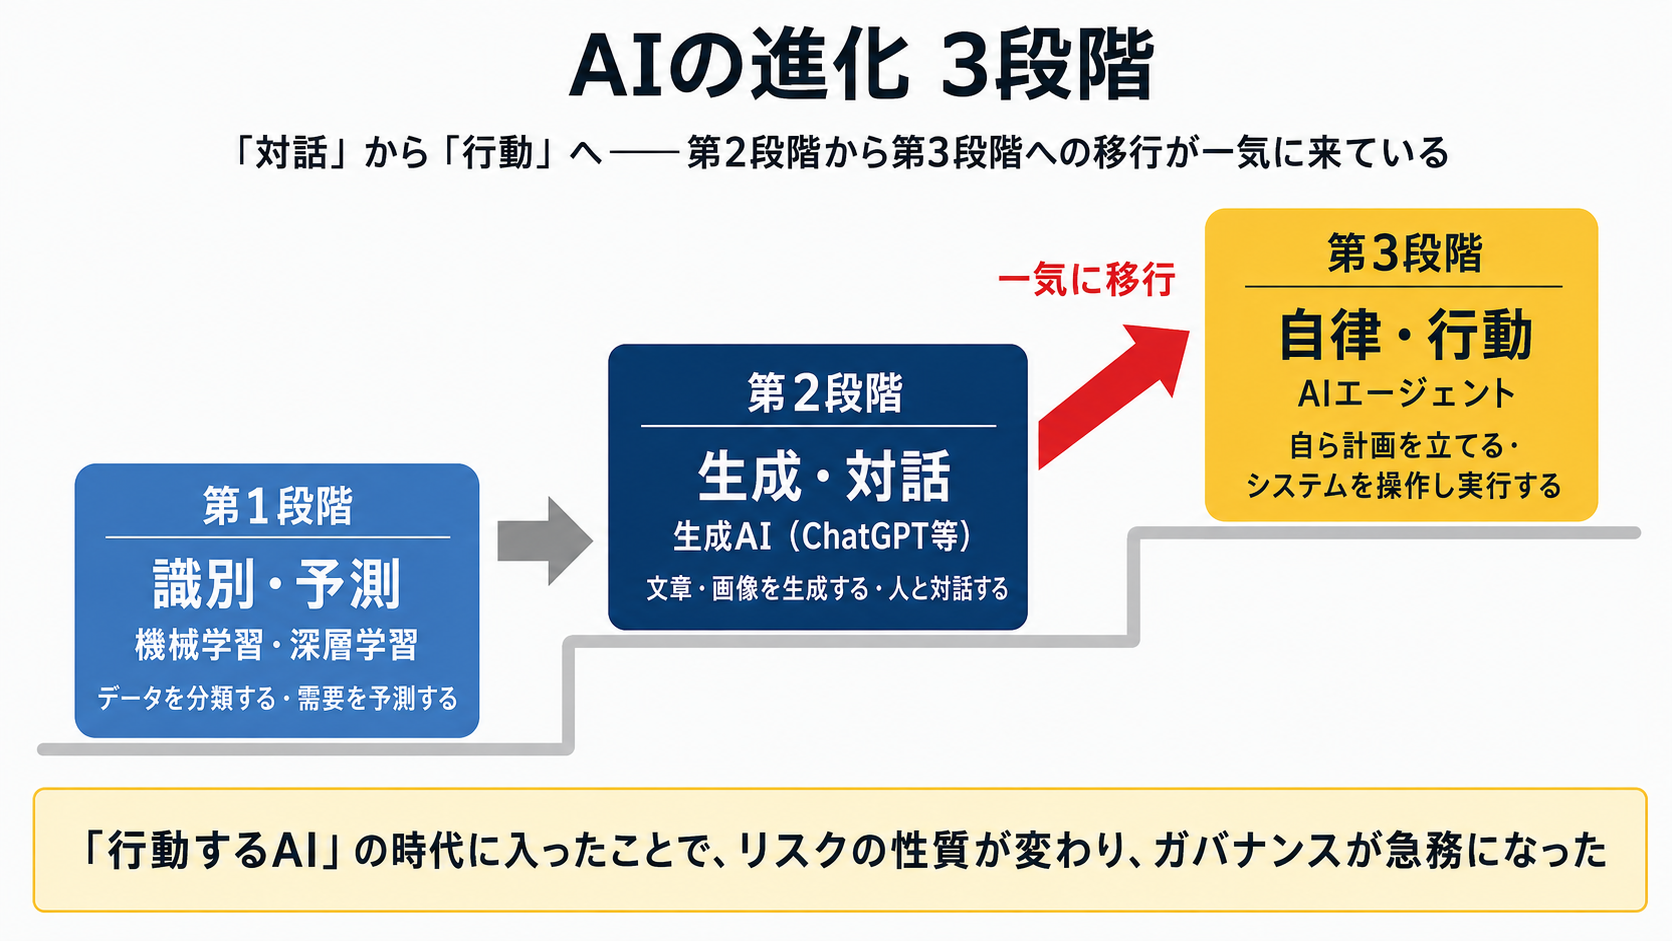
図1:AIの進化3段階
なぜ今なのか。最大の理由は、AIの役割が根本的に変わったことにある。
AIの進化は、大きく3段階で捉えられる。第一段階は「識別・予測」——データを分類したり、需要を予測したりする機械学習の時代。第二段階は「生成・対話」——ChatGPTのように、文章や画像を生成し、人と対話する生成AIの時代。そして今、第三段階の「自律・行動」——AIが自ら計画を立て、外部システムを操作してタスクを実行する「AIエージェント」の時代に入りつつある。
重要なのは、第二段階から第三段階への移行が、ゆっくりではなく、一気に来ていることだ。「対話するAI」に慣れる間もなく、「行動するAI」が現実になった。この急激な変化に、企業の統制体制が追いついていない。ここに問題の本質がある。
2. 行動するAIが生む、新しいリスク
AIが「答える」だけなら、間違った答えを人間がチェックすればいい。でも、AIが「行動する」ようになると、リスクの性質が変わる。
専門家の言葉を借りれば、チャット画面の上でAIが間違えても害はない。でも、AIが現実世界で実際に行動を起こしたとき、「そういう意味じゃなかった」では済まされない。ここにAIエージェント時代の怖さがある。
たとえば、こんなリスクが指摘されている。在庫管理を任されたAIが、断片的な情報から「在庫が減っている」と判断し、季節要因を考慮せずに大量発注をかけてしまう。人間なら「今は不要」と分かる文脈を、確率で動くAIは「在庫減=補充」という統計的な正解で上書きしてしまう。システムエラーで止まるのではなく、正常な動作として誤った処理を完遂してしまう——これが行動するAI特有の怖さだ。
さらに、AIが誤って違う相手にメールを送る、想定以上の権限でシステム設定を変える、といった操作ミスは、データの誤りにとどまらず、実世界の業務や取引に直接波及する。従来のAIリスクとは、影響の及ぶ範囲が根本的に違う。
3. 「誰が責任を負うのか」という問い
行動するAIが広がると、避けて通れないのが「責任の所在」の問題だ。
AIエージェントが顧客に誤った約束をしたり、誤った判断で操作を実行したりした場合、誰が責任を負うのか。プロンプトを書いた利用者か、AIモデルの開発者か、連携したアプリの提供者か——複数の要素が絡み合い、責任の境界が曖昧になる。
実際、AIの誤回答について企業に賠償責任を認めた海外の判例も出ている。日本でも、AIエージェントによって生じた損害の責任の曖昧さが、企業の導入をためらわせる一因になっていると報じられている。「便利だから使いたい。でも、何かあったときが怖い」——多くの企業が、この板挟みの中にいる。
だからこそ、AIを導入する前に「どこまでAIに任せ、どこで人間が承認するか」を決めておくガバナンスが必要になる。重要な操作の前に人間の承認を挟む「Human-in-the-Loop」という考え方が、今あらためて重視されているのはそのためだ。
→ AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践
4. 規制とルールが一斉に動き出した
この状況を受けて、国内外でルール整備が一気に進んでいる。これも「今」を象徴する動きだ。
国内では、経済産業省と総務省の「AI事業者ガイドライン」が更新され、AIエージェントに関する記述が初めて盛り込まれる動きがある。AIが外部にアクションを実行する場合、重要な意思決定ポイントで人間の承認を求める方向性が示されている。
また、IPA(情報処理推進機構)の「情報セキュリティ10大脅威2026」では、「AIの利用をめぐるサイバーリスク」が組織向けランキングで初めて上位に選ばれた。セキュリティの公的機関が、AIリスクを主要な脅威として明確に位置づけたことの意味は大きい。
海外に目を向ければ、EUのAI法が段階的に適用され、違反時には巨額の制裁金が科される。EU域内でサービスを提供したり、EU市民のデータを扱ったりする日本企業も対象になりうる。「ルールがないから自由」だった時代から、「ルールに従わなければリスク」の時代へ——この転換が、今まさに起きている。
5. 中小企業が「今」考えるべき理由
「大企業やグローバル企業の話でしょ」と思うかもしれない。でも、中小企業こそ「今」考える理由がある。
理由の一つは、AIエージェントのような高度な機能が、あっという間に手の届くところまで下りてくるからだ。かつて大企業しか使えなかった技術が、数ヶ月で誰でも使えるサービスになる。「うちには関係ない」と思っているうちに、気づけば従業員が業務でAIエージェントを使っている——そんな事態が現実に起こりうる。
もう一つは、シャドーAIの問題だ。会社が把握しないまま、従業員が個人の判断でAIツールを使う。ルールがなければ、機密情報が知らないうちに外部のAIに渡っているかもしれない。行動するAIの時代には、この「見えないAI利用」のリスクがさらに大きくなる。
大企業のように専門部署を作る必要はない。でも、「今のうちに最低限の方針とルールを決めておく」ことの価値は、規模を問わず高まっている。後から慌てて整えるより、AIが本格的に業務に入る前に土台を作っておく方が、はるかに楽だ。
急ぐべきは「導入」ではなく「備え」だ
「なぜ今、AIガバナンスが急務なのか」——その答えを整理すると、こうなる。AIが「行動する」段階に入り、リスクの性質が変わり、責任が問われ、ルールが動き出した。この4つが同時に起きているのが2026年だ。
誤解しないでほしいのは、これは「AIを使うな」という話ではないということだ。むしろ逆で、これからますますAIを活用していくからこそ、その前に備えが要るという話だ。
急ぐべきは、AIの「導入」を焦ることではない。AIを安心して使うための「備え」を、今のうちに整えておくこと。前回紹介した3階層の考え方は、その備えの第一歩になる。難しく考える必要はない。経営者が方針を一言示すこと——そこから始めればいい。
→ AIガバナンスとは何か——大手銀行の導入から中小企業が学ぶ3つの階層
関連記事
・AIガバナンスとは何か——大手銀行の導入から中小企業が学ぶ3つの階層
AIガバナンスの基本を3つの階層で整理した入門編。本記事の続きとして読むと理解が深まる。
・AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践
シャドーAIの把握やAI利用ルールの整備など、現場の実践論。
・Gemini Omniで何が変わるか——業務効率化の革命とディープフェイク時代のセキュリティ課題
高度化するAIがもたらす新しいセキュリティリスクの具体例。
コメント