ISO42001の準備を進めていると、いずれ内部監査の計画を立てる段階が来る。ISO27001の内部監査を回してきた担当者なら、まず気になるのは「今までのやり方がそのまま使えるのか」だろう。
結論から書くと、監査の進め方そのものは、ほぼそのまま使える。年間計画を立て、個別監査を行い、所見をまとめ、是正処置を追う。この骨格は変わらない。
変わるのは、監査で何を見るかだ。AIのリスク評価、影響評価、データ、ライフサイクル、人による監督、外部のAIサービス。ISMSの監査では出てこなかった証拠を確認することになる。
この記事で分かることは、次のとおりだ。
- ISO42001の内部監査で、規格が求めていること
- ISO27001の内部監査から流用できる部分と、変わる部分
- 監査の対象をどう決めるか
- AIならではの確認ポイントと、外部AIを使うだけの組織の監査範囲
- 監査員の力量と、少人数の組織での独立性の確保
本記事は、2026年10月5日時点で確認した公開情報に基づいている。規格の正確な要求事項は、正規の規格票(JIS Q 42001:2025など)で確認してほしい。
規格が求めていることは、ISO27001とほぼ同じ
ISO42001の内部監査は、箇条9.2に定められている。中身を要約すると、あらかじめ決めた間隔で内部監査を行い、AIマネジメントシステム(AIMS)が次の状態にあるかを確かめる、というものだ。
- 組織が自分で定めたルールに適合しているか
- ISO42001の要求事項に適合しているか
- 有効に実施され、維持されているか
そのうえで、頻度・方法・責任・報告などを含む監査プログラムを作り、対象プロセスの重要性と前回の監査結果を考慮すること、監査員の客観性と公平性を確保すること、結果を関係する管理者へ報告し、記録を残すことが求められる。
ISO27001の9.2と読み比べると、骨格に大きな違いはない。どちらもISOのマネジメントシステム共通の構造に沿っているためだ。なお、規格は「年1回」といった具体的な頻度を指定していない。年1回でまとめて行っても、分割して行ってもよく、組織が合理的に決めることになる。
監査結果は、マネジメントレビューへつなぐ
見落としやすいのが、内部監査の後だ。
マネジメントレビュー(箇条9.3)では、経営層への入力として、不適合と是正処置、監視・測定の結果と並んで、監査結果を含めることが求められている。報告書を作って保管しただけでは足りない。
関係を整理すると、次のようになる。
| 箇条 | 役割 |
|---|---|
| 9.1 監視・測定 | AIMSの状態を日常的に測る |
| 9.2 内部監査 | 独立した立場から、適合しているか、機能しているかを確かめる |
| 9.3 マネジメントレビュー | 9.1と9.2の結果をもとに、経営層が判断する |
レビューの資料には、不適合の件数と重大度、前年からの変化、再発したもの、是正処置の未完了一覧などをまとめておくと、監査からレビューへの流れを説明しやすくなる。
変わるのは「何を見るか」
流用できる部分と、新しく見る部分を整理しておく。
| 流用できる | AIMSで新しく見る |
|---|---|
| 年間計画・個別監査計画の作り方 | AIのリスク評価と影響評価 |
| インタビューと記録確認の進め方 | データの出所と品質 |
| 所見のまとめ方、報告書の様式 | AIのライフサイクルと変更管理 |
| 是正処置とフォローアップの流れ | 人による監督、外部AIの供給者管理 |
つまり、ISMSの内部監査手順書をベースにしつつ、チェック項目をAIMS用に作り直すのが現実的だ。
監査の進め方の指針としては、ISO 19011(マネジメントシステム監査の指針)がそのまま使える。ISO公式サイトによると、ISO 19011は2026年5月に第4版(ISO 19011:2026)が発行され、デジタル化や仮想環境、リモート監査への対応が強化されている。ただし、公開されている範囲では、AI監査専用の手順が追加されたわけではない。あくまで、マネジメントシステム監査全般の指針だ。
監査の単位は「プロセス × AIシステム」
AIMSの内部監査で迷いやすいのが、何を単位に監査するかだ。
ISO42001はAI製品の認証規格ではなく、マネジメントシステムの規格だ。だから監査の基本単位は、リスク評価、影響評価、調達、運用、監視、インシデント対応といったプロセスになる。一方で、証拠を確認するときは、具体的なAIシステムを選んで見ることになる。
そこで、プロセスとAIシステムを掛け合わせた表で対象を整理すると扱いやすい。
| プロセス | 文章作成AI | 採用支援AI | 社内チャットAI |
|---|---|---|---|
| リスク評価 | 確認 | 確認 | 確認 |
| 影響評価 | — | 確認 | — |
| 供給者管理 | 確認 | 確認 | 確認 |
| 人による監督 | 確認 | 確認 | 確認 |
どのAIを重点的に見るかについて、ISO42001の9.2は「リスクの高いAIから監査せよ」とは書いていない。ただ、規格は対象プロセスの重要性と前回の結果を考慮するよう求めているし、ISO 19011もリスクに基づく監査を重視している。人の判断に大きく影響するAI、個人情報を扱うAI、新しく導入したAI、大きく変更したAI、過去に問題があったAIについて、監査の頻度やサンプル数を増やすのは合理的な設計だ。
AIならではの確認ポイント
AIMSの監査で特に深く見たいのは、次の領域だ。どれも、ISMSの監査では出てこなかった観点になる。
影響評価
AIが個人・集団・社会にどんな影響を与えうるかを評価しているか。影響を受ける人を特定しているか、評価の結果がリスク評価に反映されているか、AIを変更したときに見直しているかを確認する。2025年には、影響評価の指針としてISO/IEC 42005:2025も発行されている。
データの出所
「データがある」だけでは足りない。どこから取得し、どう加工し、どの版を何に使ったのかを追えるかを見る。利用条件や個人情報の扱いを確認したかも、ここで問われる。
変更管理
AIは、プログラムを変えていなくても振る舞いが変わることがある。モデルの更新、再学習、プロンプトの変更、外部サービス側のモデル変更、利用目的の変更。こうした変化をきっかけに、リスクを評価し直し、必要に応じてテストと承認を経ているかを確認する。
人による監督
規程に「最終判断は人が行う」と書いてあるだけでは弱い。誰が、何を、どの状況で確認するのか。AIの出力を却下・修正できるのか。実際に確認した記録が残っているのか。ここまで追って、初めて監督が機能しているかが分かる。
1件のAIを、入口から最後まで追う
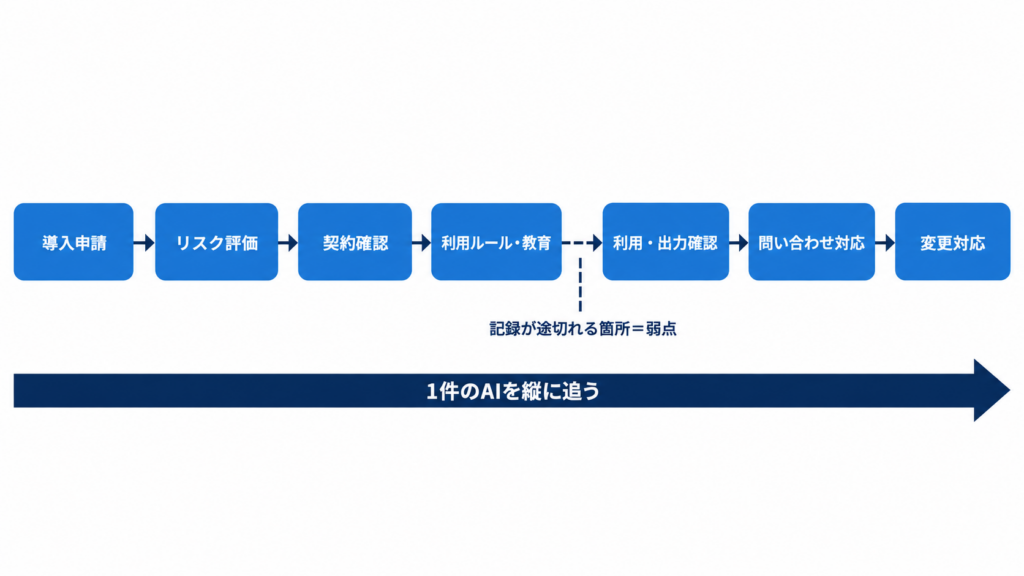
プロセスごとに条文を確認していく監査だけでは、AIMSが実際に回っているかは見えにくい。そこで勧めたいのが、1件のAI導入案件を選び、導入から運用まで縦に追う監査を1〜2件入れることだ。
たとえば、ある生成AIサービスの導入を1件選び、次の順に記録をたどる。
- 導入申請と承認
- リスク評価(必要なら影響評価)
- 契約・利用規約の確認
- 利用ルールと教育
- 実際の利用と、出力の確認
- インシデントや問い合わせへの対応
- 提供者側の変更情報への対応
途中で記録が途切れていれば、そこが仕組みの弱いところだ。ISMSの監査に慣れた人ほど、この形の方がAIMSの全体像をつかみやすいと思う。
外部AIを使うだけの組織は、どこまで監査できるか
自社でAIを開発しておらず、外部の生成AIサービスを使っているだけの組織も、ISO42001の対象になる。実際、ISMS-ACの認証登録には、社内での業務効率化を目的としたAI利用を認証範囲にしている例がある。
この場合、監査の範囲は自社が管理できるものに置く。誰がどのAIを使っているか、承認済みのサービスか、入力してはいけない情報が決まっているか、出力を人が確認しているか、教育を行っているか、提供者の利用規約や変更情報を把握しているか、といった点だ。
一方、提供者の内部の開発管理や学習データを、自社の内部監査で直接確かめることはできない。ここは「提供者の中を監査する」のではなく、「提供者について入手できる情報を、組織として適切に評価・管理しているか」を監査すると考えると整理しやすい。
監査員の力量
ISO42001は、監査員に特定の資格を求めていない。必要な力量を決め、教育や経験で確保し、その証拠を残すという、マネジメントシステム共通の考え方だ。
ここで混同しやすいのがISO/IEC 42006:2025だ。これは認証機関がAIMSの審査を行うための規格で、組織の内部監査員に直接適用されるものではない。ただ、審査員にAIやデータ、AIリスクの知識が求められていることは、社内の監査員に何を教えるかを考える参考になる。
ISMSの内部監査員であれば、PDCAやリスクベースの考え方、是正処置、供給者管理はそのまま活かせる。追加で学びたいのは、AIの基本的な仕組み、AIのライフサイクル、AIのリスク評価と影響評価、データの品質と出所、偏り、出力の信頼性、人による監督といった領域だ。
公開されている内部監査員研修を見ると、SGSジャパンは2日間、DNVは3日間のコースを案内している。ISMSの監査経験があれば、数日のAIMS固有の学習と、実際の監査での経験を組み合わせて力量を作っていくのが現実的だろう。モデルを実装できる技術者になる必要はない。分からない専門領域は、技術に詳しい人を監査チームに加えればいい。
少人数でも、自分の仕事を自分で監査しない
ISO42001が求めているのは、監査の客観性と公平性だ。監査員が組織の外の人でなければならない、という要求ではない。
少人数の組織なら、次のような組み方が考えられる。
- 部署どうしで、互いの業務を監査する
- ISMSの担当者とAIMSの担当者で、相互に監査する
- グループ会社や別の拠点から監査員を借りる
- 内部監査の一部を外部に委託する
内部監査を外部に委託すること自体は可能だ。ただし、AIMSの構築を支援したコンサルタントが、自分で設計した仕組みを監査すると、独立性が疑われる可能性がある。委託する場合は、監査員の力量、利益相反、守秘義務、監査範囲を確認しておきたい。
避けたいのは、自分で設計し、自分で運用したプロセスを、自分一人で「適合」と判定する形だ。
記録と是正処置
規格が明確に求めている記録は、監査プログラムを実施したことと、監査結果を示す記録だ。実務では、年間プログラム、個別の監査計画、監査結果、不適合、報告先が後から追えるようにしておけばよい。チェックリストそのものは、規格が求める文書名ではない。
不適合を書くときは、「リスク管理が弱い」のような感想ではなく、要求と証拠と事実を明確にする。
AI利用規程では、すべてのAIサービスについて導入前のリスク評価を求めているが、確認した5件のうち2件でリスク評価の記録がなかった。
是正処置では、「直したか」と「原因を取り除いたか」を分けて考える。上の例で、記録のなかった2件を評価するのは修正だ。原因が「SaaSの導入申請とAIの審査が連携していなかった」なら、導入申請に「AI機能の有無」の確認欄を足すのが是正処置になる。その後の新規導入をいくつか確認して、全件が評価されていれば、有効性を確認できたことになる。
認証審査では、第1段階で内部監査やマネジメントレビューの実施状況が、第2段階で実際の運用や是正処置が確認される。JIPDECが公開しているNTTデータの取得事例でも、内部監査で運用を確認したうえで審査に臨んだ流れが紹介されている。内部監査をやった記録があるだけでなく、それが問題を見つけ、改善につながっていることを示せる状態にしておきたい。
まずは1件、縦に追ってみる
ISO27001の内部監査を経験していれば、ISO42001の内部監査はゼロからのスタートではない。手順も様式も是正の流れも、そのまま使える。
新しく取り組むのは、AIのリスクと影響、データ、変更管理、人による監督、外部AIの供給者といった、AIならではの証拠を見ることだ。チェック項目を一気にそろえようとするより、まず自社で使っているAIを1件選び、導入申請から運用まで記録を縦に追ってみることを勧めたい。どこで記録が途切れるかが分かれば、チェック項目と監査プログラムの優先順位は自然に決まっていく。
この記事は公開情報をもとに整理したもので、個別の組織の監査設計を示すものではない。実際の受審条件は、選定した認証機関に確認してほしい。
関連記事
ISO27001取得済みの組織がISO42001を追加するとき——流用できる仕組みと、新しく作るもの
既存のISMSからどこまで流用できるかを整理した記事。内部監査の位置づけもここで触れている。
ISO42001の取得費用と期間——審査費が非公開でも、見積の前に分かること
内部監査員研修の費用例や、取得までの流れをまとめた記事。
コメント