内部監査

情報セキュリティ・ISMS

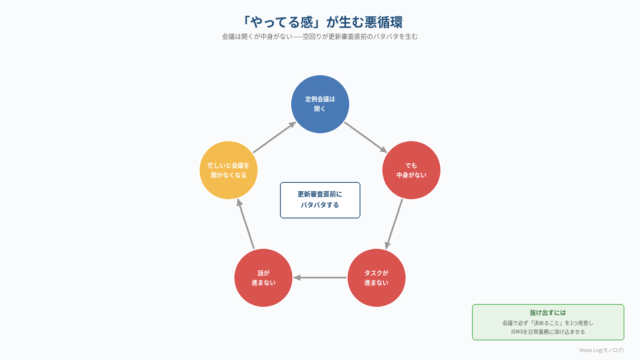
「やってる感」で終わるISMS——形骸化を防ぐ運用の話

ISO27001を取得した組織を見ていると、「形骸化」という言葉では足りない、もっと厄介な状態によく出くわす。それが「やってる感」だ。 規程はある。
情報セキュリティ・ISMS
ISO27001の取得スケジュール——準備から認証まで何ヶ月かかるか

取引先からISMS認証を求められた。入札条件に入っていた。自社のリスク管理として取り組みたい——きっかけは何であれ、次に気になるのは「いつまでに取れるか」だ。
情報セキュリティ・ISMS

内部監査って何をするのか——チェックリストと現場での進め方【ISO27001】

ISO27001の運用支援をしていると、担当者から一番よく聞かれる質問のひとつが「内部監査って具体的に何をするんですか?」だ。認証取得を目指す組織にとって義務ではあるが、「どうやればいいか分からない」という声は想像以上に多い。
情報セキュリティ・ISMS

棚卸しから始めるISO27001——情報資産台帳をAIで効率化した話

ISO27001の運用支援に入ると、最初にやることがある。情報資産の棚卸しだ。どんなデータが、どこに、誰の管理のもとで存在しているかを一覧にする作業——これが意外なほど手が止まる。
情報セキュリティ・ISMS

セキュリティは「機器」より「仕組み」で決まる——ISO27001を現場目線で解説

情報セキュリティというと、ファイアウォールやウイルス対策ソフトを思い浮かべる人が多い。でも現場でISO27001のコンサルティングをしていると、本当のセキュリティは「機器」より「仕組み」で決まると痛感する場面に何度も出くわす。