中小企業

情報セキュリティ・ISMS

ISO42001の内部監査はどう回すか——ISMSの経験を活かし、AIで新しく見るもの

ISO42001(AIMS)の内部監査の進め方を、ISMS経験者向けに整理。規格の要求事項、監査対象の決め方、影響評価やデータなどAI固有の確認点、外部AI利用組織の監査範囲、是正処置まで解説する。
情報セキュリティ・ISMS
ISO42001の取得費用と期間——審査費が非公開でも、見積の前に分かること

ISO42001の取得費用と期間を公開情報から整理。審査費用が決まる要素、規格票・研修の価格、維持・更新審査、準備期間の目安、補助金、取得すべきかの判断材料までまとめた。
情報セキュリティ・ISMS

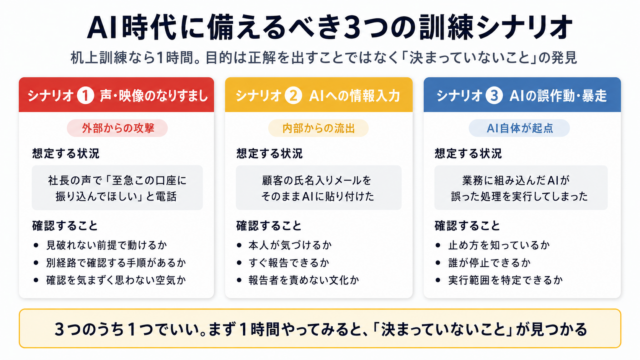
AI時代のインシデント対応訓練——メール訓練だけでは守れない3つのシナリオ

多くの組織で、年に一度は標的型メール訓練が行われている。偽のメールを送り、開封率を測り、注意喚起をする。長く続けられてきた、意味のある訓練だ。
情報セキュリティ・ISMS

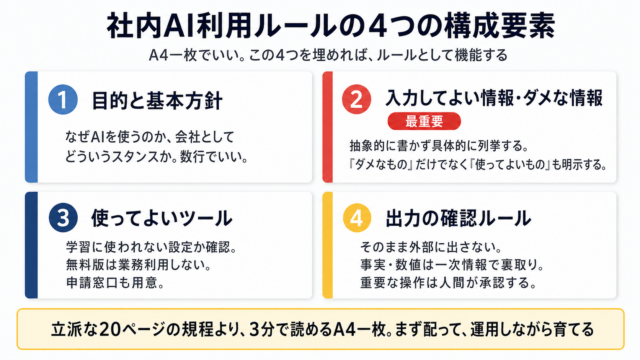
社内AI利用ルールの作り方——A4一枚で始める4つの構成要素【テンプレートあり】

AIガバナンスの話をすると、多くの担当者が同じところでつまずく。「必要なのは分かった。で、具体的に何を書けばいいのか」だ。 前回まで、AIガバナンスの3階層と、なぜ今それが急務なのかを整理してきた。
情報セキュリティ・ISMS

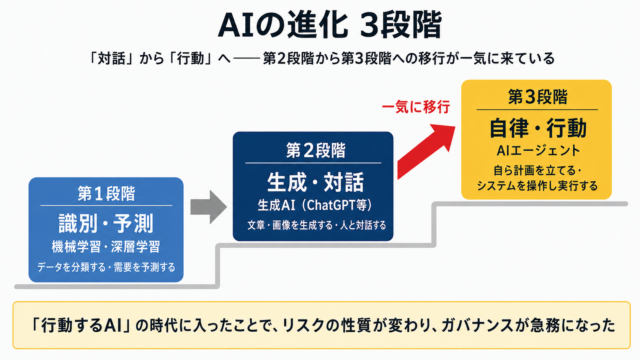
なぜ今、AIガバナンスが急務なのか——「行動するAI」の時代に問われる備え

前回、AIガバナンスの基本を「3つの階層」で整理した。今回はその一歩手前の問い——なぜ今、これほどAIガバナンスが急務だと言われているのかを掘り下げたい。
AI・業務活用

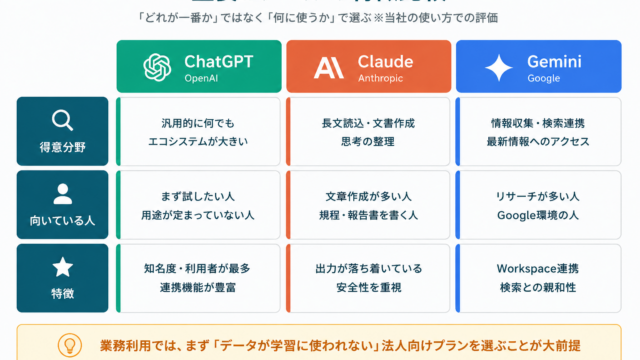
業務で使う生成AIツールの選び方——ChatGPT・Claude・Geminiをどう使い分けるか

以前、AIツールは「企業姿勢で選ぶ時代」だと書いた。でも、いざ業務で使うとなると、企業姿勢だけでは決めきれない。性能・セキュリティ・コスト——複数の軸で考える必要が出てくる。
情報セキュリティ・ISMS

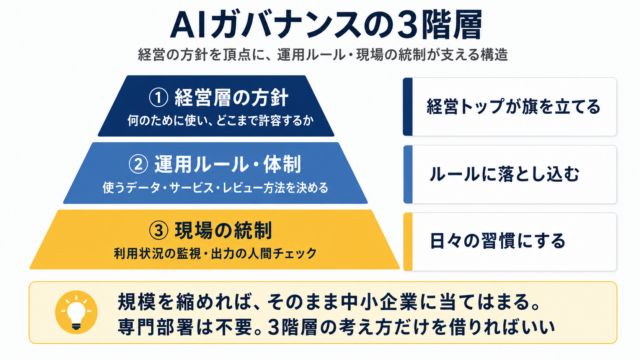
AIガバナンスとは何か——大手銀行の導入から中小企業が学ぶ3つの階層

国内の大手銀行が、次々と生成AIの本格導入に踏み切っている。全行員規模でのAI展開、融資業務へのAIエージェント活用——ニュースを見ていると、AIはもう「使うか迷う」段階を完全に超えた。
情報セキュリティ・ISMS

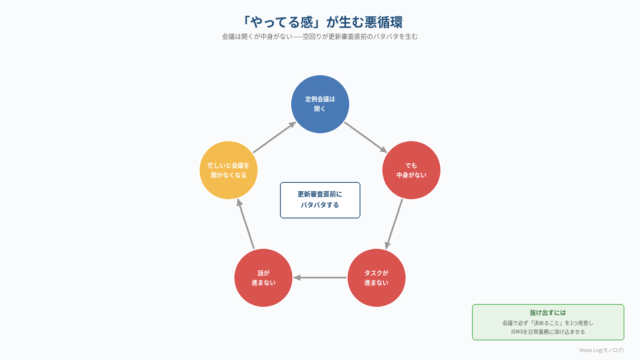
「やってる感」で終わるISMS——形骸化を防ぐ運用の話

ISO27001を取得した組織を見ていると、「形骸化」という言葉では足りない、もっと厄介な状態によく出くわす。それが「やってる感」だ。 規程はある。
情報セキュリティ・ISMS

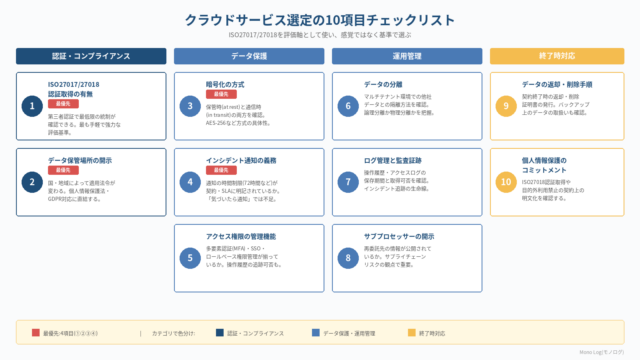
クラウドサービス選定のセキュリティチェックリスト——ISO27017/27018で評価する10項目

新しいクラウドサービスを導入するとき、機能と価格は当然比較する。でも、セキュリティの観点で「何を確認すべきか」は意外と整理されていない。結果、「有名だから大丈夫」「みんな使っているから安心」という曖昧な判断でサービスを選んでしまう——僕がコンサル現場でよく目にする光景だ。
情報セキュリティ・ISMS

AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践

ISO27001とISO42001の統合管理、管理策の整理、リスクアセスメントの実践——ここまで3回にわたって「AI×ISO」のシリーズを書いてきた。