「ちゃんとやってます」——その言葉が出てくる現場ほど、実は何も進んでいないことがある。
ISO27001を取得した組織を見ていると、「形骸化」という言葉では足りない、もっと厄介な状態によく出くわす。それが「やってる感」だ。
規程はある。会議もやっている。記録も残している。一見ちゃんと運用しているように見える。でも、中身がない。今回は、この「やってる感」がなぜ生まれるのか、どうすれば「実質」に変えられるのかを、現場で見てきた経験をもとに書く。
→ 情報セキュリティ委員会の作り方——誰を巻き込み、どう機能させるか
目次
1. 「形骸化」ではなく「やってる感」
ISMSの運用がうまくいっていない組織を「形骸化している」と表現することが多い。でも、現場でコンサルをしていると、この言葉は少しズレている気がする。
形骸化というと「もう誰も何もやっていない」状態を想像する。でも実際に多いのは、「やってはいる。でも中身がない」という状態だ。これを僕は「やってる感」と呼んでいる。
規程は整備されている。委員会も開かれている。記録も残っている。書類上は完璧だ。でも、それが組織のセキュリティ向上に何も貢献していない。「やった」という事実だけが積み上がり、「変わった」という実態が伴わない。これが一番厄介なパターンだ。
2. 「やってる感」が生む悪循環
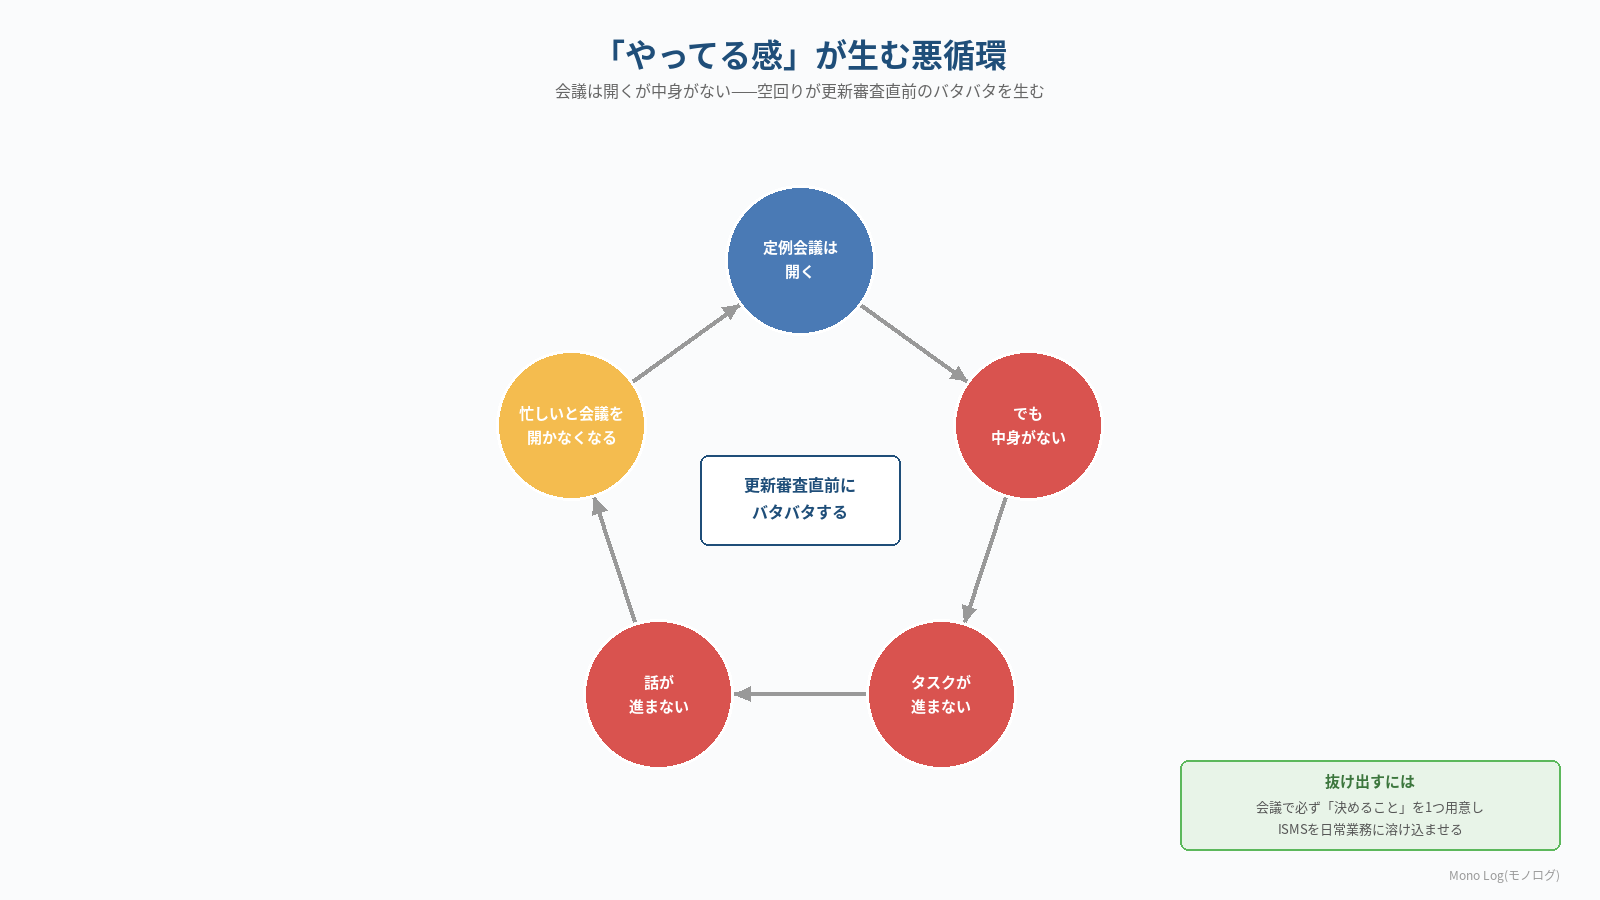
「やってる感」で運用していると、必ず悪循環に陥る。
会議は開く。でも中身がない。タスクが進んでいないから、話すことがない。話が進まないから、会議の意味を感じられなくなる。そして、仕事が忙しくなると「今月は忙しいから」と会議自体を開かなくなる。ただ、忘れた頃に定例会議を再開するから議題がわからない。そしてある日、更新審査が目前に迫って、慌てて帳尻を合わせる。
この悪循環の怖いところは、「やっているつもり」だから問題に気づきにくいことだ。会議の開催記録は残っているので、外形的には運用できているように見える。でも実態は空回りしている。
3. 特に危険なのは「中身のない定例会議」
「やってる感」の象徴が、中身のない定例会議だ。正直に言うと、これは「やっても無駄だった対策」の典型かもしれない。
「月1回、情報セキュリティ委員会を開催する」とルールで決める。決めること自体は良い。でも、議題を用意せず「とりあえず集まる」会議になると、参加者は「また意味のない時間か」と感じ始める。タスクの進捗確認をしようにも、そもそもタスクが進んでいない。報告することがないから、会議は5分で終わる。あるいは雑談で時間を埋める。
こうなると、会議は「開催した記録を作るための儀式」になる。目的が「セキュリティの向上」から「会議を開いた証拠を残すこと」にすり替わってしまう。
4. なぜ「やってる感」が生まれるのか
「やってる感」が生まれる原因は、突き詰めると2つだ。
① 目的が「認証維持」になっている
ISMSの本来の目的は「組織の情報を守ること」だ。でも運用が続くうちに、目的が「認証を維持すること」「審査を通過すること」にすり替わる。そうなると、審査で求められる形式を整えることが目的化し、中身が空っぽになる。
② タスクが「日常業務」と切り離されている
ISMSの活動が、本業とは別の「やらなければいけない面倒な作業」として扱われている。だから後回しになり、忙しくなると真っ先に削られる。日常業務と統合されていないことが、形だけの運用を生む。
→ AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践
5. 「やってる感」を「実質」に変える3つの工夫
では、どうすれば悪循環から抜け出せるのか。現場で効果があった3つの工夫を紹介する。
① 会議には必ず「決めること」を1つ用意する
中身のない会議を防ぐ一番の方法は、「報告の場」ではなく「決定の場」にすることだ。「次回までに何を・誰が・いつまでにやるか」を1つでも決めて終わる。決めることがなければ、その会議は開く必要がない。「開くこと」ではなく「決めること」を目的にする。
② 実際に起きた小さな出来事を議題に乗せる
「ヒヤリとしたメール」「設定ミスしかけた事例」「他社のインシデントニュース」——現場で実際に起きた、あるいは起こりうる具体的な出来事を議題にする。抽象的な「セキュリティ意識の向上」ではなく、具体的な事象を扱うと、会議が一気に生きてくる。
③ ISMSのタスクを日常業務に埋め込む
別枠の「面倒な作業」にしないこと。たとえばアクセス権限の棚卸しを「人事異動のタイミングで必ず行う」と業務フローに組み込む。教育を「新入社員研修の一部」にする。日常業務の流れの中にISMSを溶かし込むことで、「わざわざやる」必要をなくす。
大事なのは「やったか」ではなく「変わったか」
ISMSの運用で問うべきは、「やったかどうか」ではない。「やった結果、何かが変わったか」だ。
会議を開いた——で、何が決まったか。教育を実施した——で、行動が変わったか。リスクアセスメントをやった——で、対策が動いたか。この問いに答えられないなら、それは「やってる感」でしかない。
更新審査の直前にバタバタするのは、日々の運用が空回りしている証拠だ。逆に、日常に溶け込んだ実質的な運用ができていれば、審査は「いつもやっていることを見せるだけ」になる。「やってる感」から「実質」へ——この転換こそが、ISMSを本当に機能させる鍵だと思っている。
→ 内部監査って何をするのか——チェックリストと現場での進め方【ISO27001】
関連記事
・情報セキュリティ委員会の作り方——誰を巻き込み、どう機能させるか
形骸化しない委員会の作り方を解説した記事。
・AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践
日常業務にISMSを溶け込ませる実践的な視点。
・内部監査って何をするのか——チェックリストと現場での進め方【ISO27001】
形だけにしない内部監査の進め方。
コメント