AI・業務活用

Claude Proを3ヶ月使った——「なんでもできない」からこそ手放せなくなった話

Claude Proを契約して3ヶ月が経った。1週間時点のレビューでは「Projectsが別物だった」と書いたが、3ヶ月使った今、あの頃には見えていなかったことがいくつもある。
情報セキュリティ・ISMS

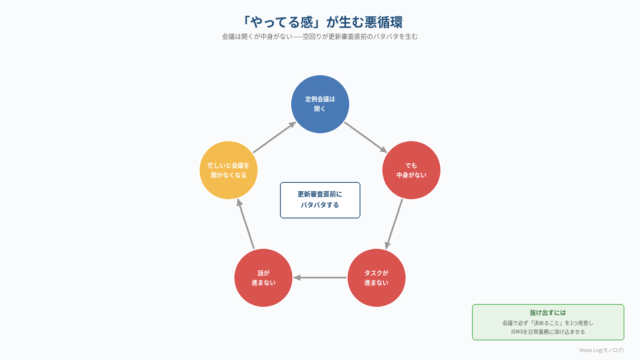
「やってる感」で終わるISMS——形骸化を防ぐ運用の話

ISO27001を取得した組織を見ていると、「形骸化」という言葉では足りない、もっと厄介な状態によく出くわす。それが「やってる感」だ。 規程はある。
ガジェット・カメラ

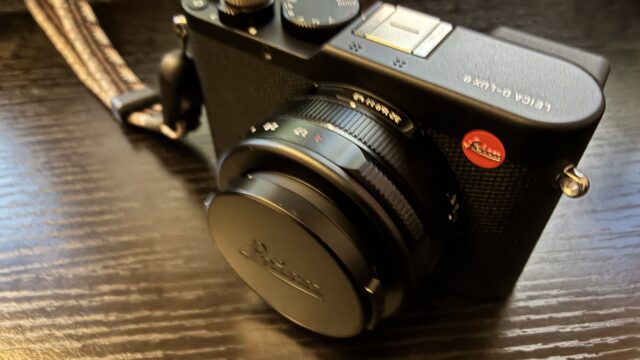
Leica D-LUX 8 実機レビュー——「不便だ。でも、それがいい」と思える一台

ライカのコンパクトカメラ、D-LUX 8を新品で手に入れた。約1ヶ月使ってみて、はっきり言えることがある。このカメラ、スペックで語ると魅力が半分も伝わらない。
情報セキュリティ・ISMS

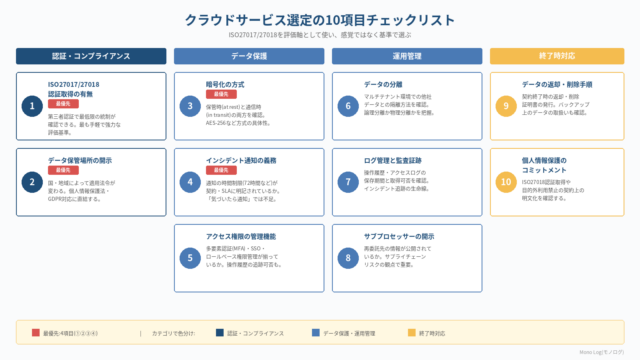
クラウドサービス選定のセキュリティチェックリスト——ISO27017/27018で評価する10項目

新しいクラウドサービスを導入するとき、機能と価格は当然比較する。でも、セキュリティの観点で「何を確認すべきか」は意外と整理されていない。結果、「有名だから大丈夫」「みんな使っているから安心」という曖昧な判断でサービスを選んでしまう——僕がコンサル現場でよく目にする光景だ。
情報セキュリティ・ISMS

AI時代のISMS担当者がやるべきこと——ISO27001運用にAIを組み込む5つの実践

ISO27001とISO42001の統合管理、管理策の整理、リスクアセスメントの実践——ここまで3回にわたって「AI×ISO」のシリーズを書いてきた。
情報セキュリティ・ISMS

Gemini Omniで何が変わるか——業務効率化の革命とディープフェイク時代のセキュリティ課題

Googleの新しいネイティブマルチモーダルAI「Gemini Omni」のハンズオンレビューが各所で公開されている。デモを見る限り、その処理能力は確かに圧倒的だ。
情報セキュリティ・ISMS

AIを使ったリスクアセスメントの実践——Claudeと一緒にシートを埋めてみた

ISO27001でもISO42001でも、リスクアセスメントは中核の作業だ。でも実際にシートを目の前にすると、「脅威って何を書けばいいの?」「脆弱性と脅威の違いが分からない」「リスク値の付け方が主観的すぎないか」——こういう声を現場でよく聞く。
情報セキュリティ・ISMS

「自社は無事」でも顧客情報は漏れる——サプライチェーンリスクの教訓と中小企業の備え

最近、僕の周りでもクラウドの委託先管理に関する相談が増えている。「このサービス、セキュリティ的に大丈夫ですかね?」「ベンダーに任せているから安心ですよね?
情報セキュリティ・ISMS

ISO42001の管理策38項目——中小企業はどこから始めるか

前回の記事でISO27001とISO42001の統合管理について書いた。今回はその続きとして、ISO42001の附属書Bに記載されている管理策38項目を中小企業向けに噛み砕いて解説する。
情報セキュリティ・ISMS

「AIがコンサルを不要にする」は半分だけ正しい——本当に必要なのは”伴走者”だ

マッキンゼーが数千人規模の人員削減を計画し、アクセンチュアもAIを使わない社員を昇進させないという方針を打ち出した。「コンサルの仕事の3割はAIで代替できる」という専門家の指摘もある。